
Wyłączenia
Wyłączenia programu antywirusowego
Na karcie Wyłączenia AV znajduje się lista wszystkich utworzonych wyłączeń dla wykryć antywirusowych oraz reguł IDS zapory. Ta nowa sekcja zawiera wszystkie wyłączenia, zwiększając ich widoczność i upraszczając zarządzanie nimi.
Kliknij wyłączenie lub wybierz więcej wyłączeń i kliknij przycisk Wykrycie, aby zarządzać wyłączeniami:
• Zmień przypisanie — umożliwia zmianę komputerów docelowych, do których zostanie zastosowane wyłączenie.
• Pokaż komputery, których to dotyczy — umożliwia wyświetlenie komputerów, na których zastosowano wyłączenie.
• Dziennik audytu — pokazuje dziennik audytu dla wybranego wyłączenia.
• Usuń — umożliwia usunięcie wyłączenia.
• Grupa dostępu > PrzenieśPrzenieś obiekt do innej grupy statycznej, gdzie jest on dostępny dla użytkowników z wystarczającymi prawami do grupy docelowej. Zmiana grupy dostępu jest przydatna przy rozwiązywaniu problemów z dostępem innych użytkowników. Grupa dostępu ustawia grupę statyczną obiektu i dostęp do obiektu na podstawie praw dostępu użytkownika.
Jeśli wyłączenia wykryć lub akcja zapory pojawi się ponownie na zarządzanych komputerach, kolumna Liczba trafień wyświetla liczbę zastosowanych wykluczeń.
Migracja wyłączeń z polityki
W produkcie ESET PROTECT nie można utworzyć wyłączeń wykryć antywirusowych za pośrednictwem polityki. Jeśli polityki wcześniej zawierały wyłączenia, należy wykonać następujące czynności, aby migrować wyłączenia z polityk do listy Wyłączenia w programie ESET PROTECT:
1.Przejdź do sekcjiKonfiguracja > Ustawienia zaawansowane, kliknij politykę zawierającą wyłączenia i wybierz opcję Pokaż szczegóły.
2.Kliknij kolejno opcje Ustawienia > Silnik detekcji.
3.Kliknij opcję Wyświetl obok pozycji Wyłączenia wykryć.

4.Kliknij przycisk Eksportuj, a następnie kliknij przycisk obok pozycji Pobierz wyeksportowane dane i zapisz plik export.txt. Kliknij przycisk OK.

5.W konsoli internetowej ESET PROTECT przejdź do sekcji Więcej > Wyłączenia > Wyłączenia AV.
6.Kliknij przycisk Importuj, aby zaimportować wyłączenia wykryć z pliku. Kliknij opcjęWybierz plik do przesłania i przejdź do pliku export.txt lub przeciągnij i upuść plik.
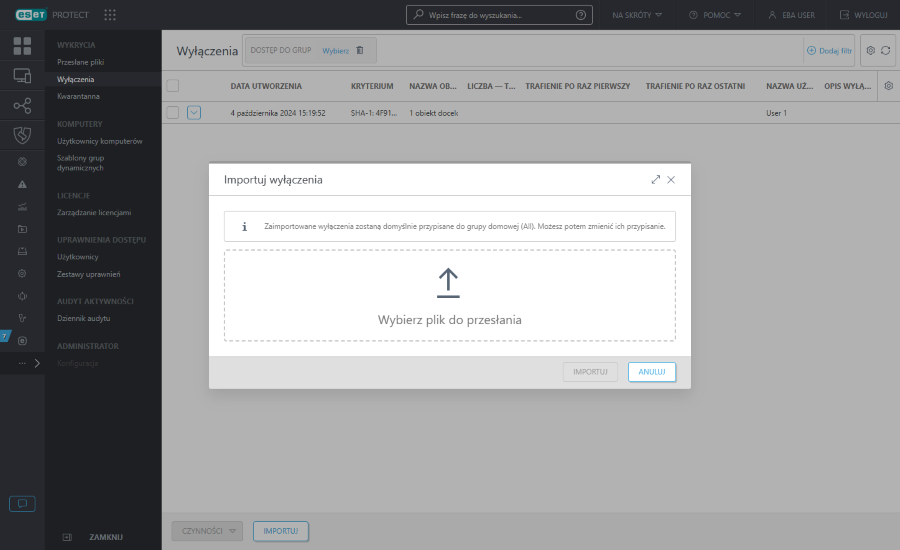
7.Kliknij przycisk Importuj, aby zaimportować wyłączenia wykryć. Zaimportowane wyłączenia wykryć zostaną wyświetlone na liście wyłączeń.
|
Ograniczenia przydziału wykluczeń •Oryginalne przypisania wyłączeń nie zostaną zachowane. Zaimportowane wyłączenia wykryć zostaną domyślnie przypisane do komputerów w grupie domowej. Aby zmienić przypisanie wyłączenia, kliknij wyłączenie i wybierz opcję •Wyłączenia (w przypadku wykryć |


Filtry i dostosowanie układu
Można dostosować bieżący widok ekranu konsoli internetowej:
•Zarządzanie panelem bocznym i tabelą główną.
•Dodawanie filtrów i ustawień wstępnych filtra. Za pomocą tagów można filtrować wyświetlane elementy.
Wyłączenia EDR
|
Regułami EDR, wyłączeniami i zablokowanymi skrótami można teraz zarządzać bezpośrednio z poziomu ESET PROTECT. Te funkcje będą udostępniane stopniowo przez cały październik 2026 roku. Dostępność funkcji zależy od środowiska. |

W zakładce Wykluczenia EDR możesz zobaczyć listę wszystkich wykluczeń dla wskaźników utworzonych przez wyzwolenie reguł EDR.
Wybierz wykluczenie i kliknij przycisk Akcje lub kliknij wykluczenie, aby:
• Wyświetl szczegóły – Wyświetl Przegląd, Definicję, przypisanie do Reguł i Celów, w których zastosowano wyłączenie EDR.
• Otwórz reguły – Wyświetl przypisanie wykluczeń do Reguł. Kliknij przycisk Zarządzaj regułami, aby dodać lub usunąć reguły.
• Włącz – włącza wykluczenie.
• Wyłącz – wyłącza wykluczenie.
• Edytuj – Edytuj nazwę wykluczenia, opis, tagi, definicję, reguły lub cele.
• Zarządzaj celami – Dodaj lub usuń cele dla wykluczenia.
• Zarządzanie regułami – dodawanie lub usuwanie reguł wykluczenia.
• Tagi – Przypisz tagi z istniejącej listy lub utwórz tagi niestandardowe.
• Grupa dostępu > PrzenieśPrzenieś obiekt do innej grupy statycznej, gdzie jest on dostępny dla użytkowników z wystarczającymi prawami do grupy docelowej. Zmiana grupy dostępu jest przydatna przy rozwiązywaniu problemów z dostępem innych użytkowników. Grupa dostępu ustawia grupę statyczną obiektu i dostęp do obiektu na podstawie praw dostępu użytkownika.
• Duplikuj – Utwórz kopię wybranego wykluczenia.
• Eksport > Eksportuj wybrane lub Eksportuj wszystko – Rozpocznij proces eksportu wykluczenia do pliku XML.
• Import – Otwiera okno importu pliku reguł XML.
•Usuń — umożliwia usunięcie wyłączenia.
Utwórz nowe wykluczenie
1.Przejdź do Wykluczenia > Wykluczenia EDR > kliknij przycisk Nowe wykluczenie.
2.W sekcji Podstawy wpisz Nazwę, Opis, opcjonalnie wybierz tagi i włącz wykluczenie zaraz po jego utworzeniu.
3.W sekcji Definicja określ kryteria decydujące o tym, które procesy mają być wykluczone z tworzenia wskaźników. Kryteria są pogrupowane w następujące zakresy:
•Bieżący proces – Kryteria odpowiadające procesowi, który wyzwolił wskaźnik, który chcesz wykluczyć.
•Proces nadrzędny – kryteria pasujące do procesu, który uruchomił bieżący proces powiązany ze wskaźnikiem.
•Dowolny proces przodka – kryteria dopasowujące dowolny proces znajdujący się wyżej w drzewie procesów, który doprowadził do bieżącego procesu.
Wybierz Widok zaawansowany, aby napisać lub zmodyfikować kryteria zgodnie ze składnią reguły albo wypełnić pola Bieżący proces, Proces nadrzędny i Dowolny proces przodka.
•Nazwa procesu to jedna z – Nazwy procesów, które chcesz wykluczyć ze wskaźnika.
•Ścieżka procesu zaczyna się od – ścieżka do procesu, który chcesz wykluczyć ze wskaźnika (można użyć C:\Windows lub %SYSTEM%).
•Wiersz polecenia zawiera – parametry wiersza polecenia używane przez proces, które chcesz wykluczyć ze wskaźnika.
•Osoba podpisująca jest jedną z – nazwy osób podpisujących powiązanych z procesem, które chcesz wykluczyć ze wskaźnika.
•Typ podpisu to – typ podpisu cyfrowego używanego przez proces, który chcesz wykluczyć ze wskaźnika. Wybierz operatory porównania (na przykład: jest, nie jest, większe lub równe, mniejsze lub równe) i wybierz typ sygnatury: Zaufany, Ważny, Samopodpisany, Brak, Nieważny lub Obecny. To pole jest wymagane, gdy określono podmiot podpisujący.
•SHA-1 jest jednym z – wartości skrótu SHA-1 procesów, które chcesz wykluczyć ze wskaźnika.
•SHA-256 to jeden z – wartości skrótu SHA-256 procesów, które chcesz wykluczyć ze wskaźnika.
•Użytkownik jest jednym z – Nazwy użytkowników, w ramach których działa proces, który chcesz wykluczyć ze wskaźnika.
4.W sekcji Reguły wybierz reguły, do których chcesz zastosować wyłączenie. Kliknij przycisk Dodaj reguły, aby zarządzać regułami.
5.W sekcji Cele wybierz komputery i grupy, do których chcesz zastosować wykluczenie. Kliknij przycisk Zarządzaj celami, aby zarządzać komputerami i grupami.
6.W sekcji Podsumowanie przejrzyj szczegóły wykluczenia i kliknij Zakończ.
