
ESET Detection & Response/ESET Managed Detection & Response Ultimate
|
Для изменения службы ESET Detection & Response необходимы следующие права доступа: •Доступ для записи — статическая группа «Все» •Доступ для использования — шаблоны отчетов •Доступ для записи — уведомления •Доступ на запись — создание отчета (в разделе «Серверные задачи & триггеры») •Доступ для записи — отчеты MDR •Доступ для записи — группы и компьютеры •Доступ для записи — политики Пользователям MSP необходим доступ на запись к статической группе Все или хотя бы к одной компании в дереве групп. Если у вас нет необходимых прав доступа, служба ESET Detection & Response будет отключена. |

|
Чтобы служба ESET Detection & Response или ESET Managed Detection & Response Ultimate была доступна, необходим уровень ESET PROTECT MDR или ESET PROTECT MDR Ultimate. Однако при наличии сохраненных адресов электронной почты, критически важных ресурсов или подавленных действий по реагированию MDR служба ESET Detection & Response остается доступной для ручной очистки даже после истечения срока действия подписки MDR. |

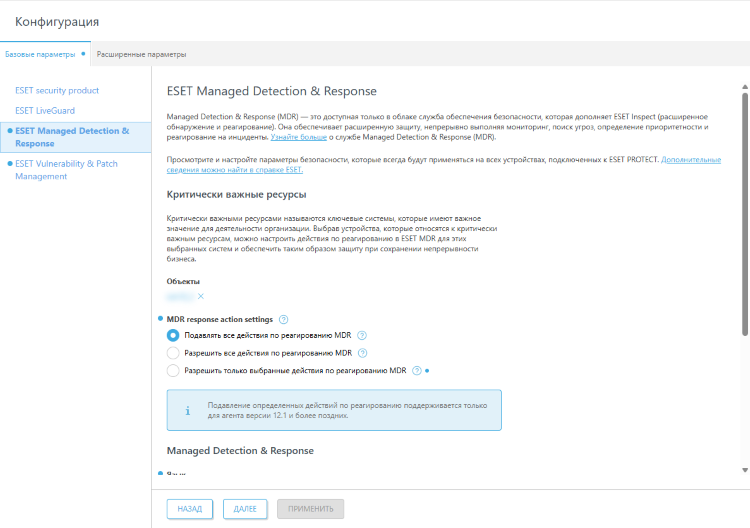
Мастер предложит вам изменить настройки MDR:
|
Пользователи MSP могут настраивать параметры глобально или для каждой компании, используя фильтр Применяется к вверху. Настройки помечаются следующим образом: • • • |


|
Если настройки еще не применены, они помечаются как Не применены. |
1.Рекомендуем выбрать переключатель рядом с элементом Автоматически включать ESET Detection & Response на новых и существующих устройствах.
2.Исключения из автоматического включения — при необходимости щелкните Выбрать, чтобы исключить компьютеры и статические группы из автоматического включения.
3.Выберите Самостоятельное обнаружение и реагирование, чтобы самостоятельно реагировать на угрозы и подозрительную активность, или ESET Managed Detection & Response (MDR), чтобы эксперты ESET обеспечивали круглосуточный мониторинг угроз, расследование и реагирование на инциденты.
|
Возможность выбора между Самостоятельное обнаружение & реагирование и ESET Managed Detection & Response (MDR) недоступна для пользователей с уровнем ESET PROTECT ESET MDR Ultimate. |
4.Щелкните Выбрать в разделе Выбрать критически важные ресурсы, чтобы выбрать группы или устройства, принадлежащие к критически важным ресурсам. Для этих выбранных систем в ESET MDR можно настроить действия по реагированию, обеспечив защиту при сохранении непрерывности бизнеса. Нажмите кнопку ОК.
|
Критически важные ресурсы — это ключевые системы, которые имеют важное значение для работы вашей организации. |
5.Выберите, как обрабатываются инциденты для устройств, выбранных как критически важные ресурсы.
•Только уведомление — служба ESET MDR не будет автоматически инициировать никаких действий по реагированию. Реагировать на инциденты вам необходимо вручную.
•ESET выполняет реагирование полностью — служба ESET MDR будет автоматически инициировать все действия по исправлению.
•ESET выполняет реагирование частично — в раскрывающемся меню вы можете выбрать одно или несколько действий по реагированию (Изолировать компьютер от сети, Завершить процесс согласно PID, Выйти, Перезагрузить компьютер, Выключить компьютер). Служба ESET MDR будет автоматически инициировать только выбранные вами действия. Вы должны вручную запускать все невыбранные действия.
|
Действия по реагированию поддерживаются только для агента версии 12.1 и более поздних версий. |
|
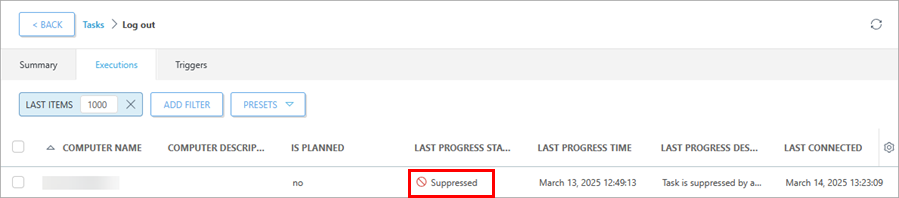
Когда вы выбираете критически важные ресурсы и параметр Только уведомление, имейте в виду, что созданные действия по реагированию MDR не будут работать (они будут подавлены). Защитой критически важных ресурсов вам необходимо управлять независимо. В поле Состояние выполнения последней задачи раздела Сведения о задаче для задачи будет отображаться состояние Подавлено.
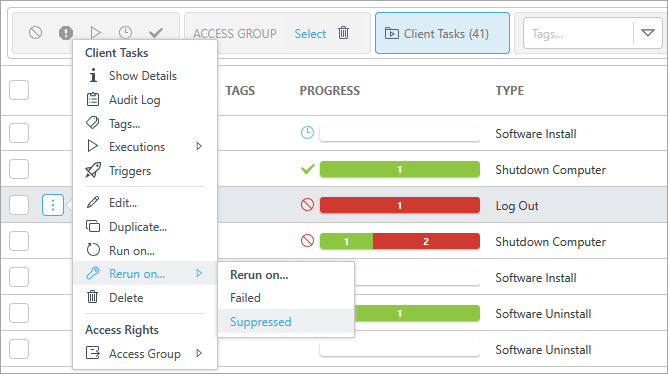
При необходимости на компьютере с состоянием «Подавлено» задачу можно запустить повторно. Выберите задачу в списке Задачи > Повторно запустить на... > Подавлено.
|

6.Выберите язык в раскрывающемся меню.
7.Выберите Часовой пояс в раскрывающемся меню. При необходимости выберите Автоматическая настройка перехода на летнее время.
8.Щелкните Добавить, чтобы ввести адрес электронной почты пользователя и выбрать, что этот пользователь должен получать (Ежемесячный отчет, Еженедельный отчет, Уведомления). При необходимости щелкните элемент Еще, чтобы выполнить следующие действия.
•Добавить пользователей — выберите пользователя из групп пользователей.
•Импорт CSV-файла — передайте файл, выберите Разделитель для разделения данных и Сопоставление столбцов для указания заголовка и столбца CSV.
•Вставить из буфера обмена — вставьте текст, выберите разделитель для разделения данных и способ сопоставления столбцов для указания заголовков и столбцов CSV.
9.Щелкните Применить, чтобы применить настройки безопасности, или щелкните Далее, чтобы продолжить работу со следующим модулем.
|
После применения настроек можно определить, назначено ли устройство как критически важный ресурс. Сделать это можно в столбце Критически важный ресурс в разделе Сведения о компьютере. |
|
Кроме того, настроить защиту ESET MDR можно с помощью следующих элементов: •Задачи > задача Ежемесячный отчет ESET MDR/задача Еженедельный отчет ESET MDR > Настроить защиту •Уведомления > Решение ESET MDR отреагировало на инцидент/Инцидент требует действия > Настроить защиту oРешение ESET MDR отреагировало на инцидент — это уведомление активируется, когда служба ESET MDR автоматически реагирует на инцидент, который не требует вмешательства пользователя. oИнцидент требует действия — это уведомление активируется, когда инцидент меняет свое состояние и требует вмешательства пользователя. •Конфигурация > Расширенные параметры > политика Критически важные ресурсы — с помощью базовой настройки > Настроить защиту |