
Исключения
Исключения защиты от вирусов
На вкладке Исключения AV отображается список всех созданных исключений для обнаружений защиты от вирусов и правил IDS файервола. Новый раздел содержит все исключения, повышает их видимость и упрощает управление ими.
Щелкните исключение или выберите другие исключения и нажмите кнопку Обнаружение, чтобы управлять исключениями.
• Изменить назначение: изменение целевых компьютеров, на которых будет применяться исключение.
• Показать затронутые компьютеры: просмотр компьютеров, на которых применяется исключение.
• Журнал аудита — отображение журнала аудита для выбранного исключения.
• Удалить: удаление исключения.
• Группа доступа > ПереместитьПеремещение объекта в другую статическую группу, где он доступен пользователям с достаточными правами для целевой группы. Изменение группы доступа может быть полезным при решении проблем доступа с другими пользователями. С помощью группы доступа задается статическая группа объекта и доступ к объекту согласно правам доступа пользователя.
Если на управляемых компьютерах снова появляется исключенное обнаружение или действие файервола, в столбце Количество совпадений отображаются сведения о количестве применений исключения.
Перенос исключений из политики
В ESET PROTECT нельзя создавать исключения из обнаружения защиты от вирусов с помощью политики. Если ранее в ваших политиках содержались исключения, выполните следующие действия, чтобы перенести исключения из политик в список Исключения в ESET PROTECT:
1.Перейдите в меню Конфигурация > Расширенные параметры, щелкните политику, которая содержит исключения, и выберите Показать подробности.
2.Щелкните Параметры > Модуль обнаружения.
3.Щелкните элемент Просмотреть рядом с пунктом Исключения из обнаружения.

4.Нажмите кнопку Экспорт, а затем нажмите кнопку рядом с элементом Загрузить экспортированные данные и сохраните файл export.txt. Нажмите кнопку ОК.

5.В веб-консоли ESET PROTECT перейдите в раздел Дополнительно > Исключения > Исключения защиты от вирусов.
6.Нажмите кнопку Импорт, чтобы импортировать исключения из обнаружения из файла. Щелкните Выберите файл для выгрузки, перейдите к файлу export.txt или перетащите его.
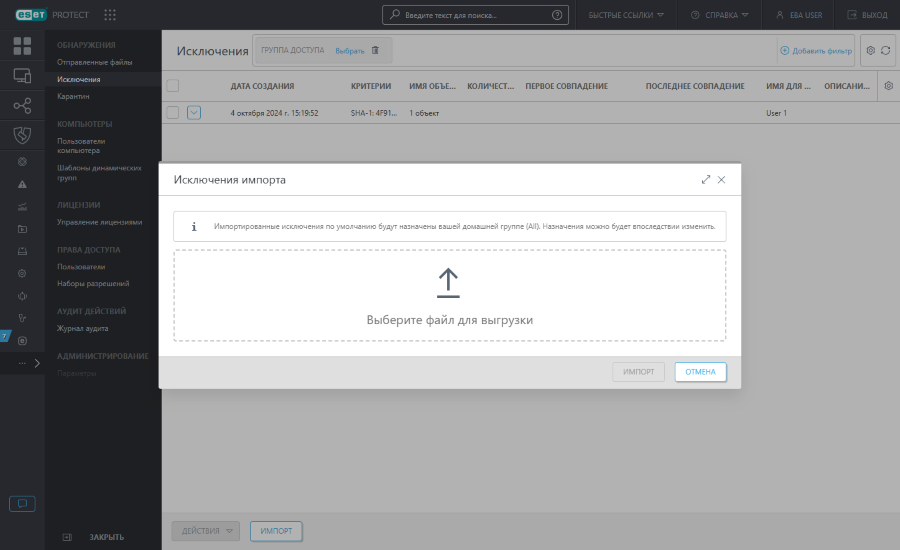
7.Нажмите кнопку Импорт, чтобы импортировать исключения из обнаружений. Импортированные исключения из обнаружений появятся в списке исключений.
|
Ограничения при назначении исключений •Исходные назначения исключений не сохраняются. Импортированные исключения из обнаружений по умолчанию назначаются компьютерам в вашей домашней группе. Чтобы изменить назначение исключения, щелкните исключение и выберите •Исключения (для обнаружений |


Настройка фильтров и расположения элементов
Вы можете настроить представление окна веб-консоли.
•Управление боковой панелью и главной таблицей.
•Добавление фильтра и его предварительные настройки. Теги можно использовать для фильтрации отображаемых элементов.
Исключения EDR
|
Правилами EDR, исключениями и заблокированными хешами теперь можно управлять непосредственно из ESET PROTECT. Эти функции будут выпускаться постепенно в течение октября 2026 года. Доступность функции зависит от вашей среды. |

На вкладке Исключения EDR вы можете просмотреть список всех исключений для индикаторов, созданных при срабатывании правил EDR.
Выберите исключение и нажмите кнопку Действия или щелкните исключение, чтобы:
• Просмотр сведений— просмотр разделов Обзор, Определение, а также назначения правилам и целевым объектам, к которым применяется исключение EDR.
• Открыть правила — просмотр назначения исключения правилам. Нажмите кнопку Manage Rules, чтобы добавить или удалить правила.
• Включить—включение исключения.
• Отключить — отключение исключения.
• Изменить — изменение имени, описания, тегов, определения, правил или целевых объектов исключения.
• Управление целевыми объектами — добавление или удаление целевых объектов для исключения.
• Управление правилами — добавление или удаление правил для исключения.
• Теги — назначение тегов из существующего списка или создание пользовательских тегов.
• Группа доступа > ПереместитьПеремещение объекта в другую статическую группу, где он доступен пользователям с достаточными правами для целевой группы. Изменение группы доступа может быть полезным при решении проблем доступа с другими пользователями. С помощью группы доступа задается статическая группа объекта и доступ к объекту согласно правам доступа пользователя.
• Дублировать — создание копии выбранного исключения.
• Экспорт > Экспортировать выбранное или Экспортировать все — запуск процесса экспорта исключения в XML-файл.
• Импорт — открывает окно для импорта XML-файла правила.
• Удалить – удаление исключения.
Создать новое исключение
1.Перейдите в раздел Исключения > Исключения EDR > нажмите кнопку Новое исключение.
2.В разделе Основные сведения введите Имя, Описание, при необходимости выберите теги и включите исключение сразу после его создания.
3.В разделе Определение задайте критерии, определяющие, какие процессы следует исключить из создания индикаторов. Критерии сгруппированы по следующим областям:
•Текущий процесс — критерии, соответствующие процессу, который вызвал срабатывание индикатора, который требуется исключить.
•Родительский процесс — критерии, соответствующие процессу, который запустил текущий процесс, задействованный в индикаторе.
•Любой родительский процесс — критерии, соответствующие любому процессу, расположенному выше в дереве процессов, которое привело к текущему процессу.
Выберите Расширенный вид, чтобы написать или изменить критерии с помощью синтаксиса правил, либо заполните поля Текущий процесс, Родительский процесс и Любой процесс-предок.
•Имя процесса является одним из — имена процессов, которые требуется исключить из индикатора.
•Путь к процессу начинается с — путь к процессу, который необходимо исключить из индикатора (можно использовать C:\Windows или %SYSTEM%).
•Командная строка содержит — параметры командной строки, используемые процессом, который требуется исключить из индикатора.
•Подписавший является одним из — имена подписавших, связанных с процессом, которые требуется исключить из индикатора.
•Тип подписи — тип цифровой подписи, используемой процессом, который требуется исключить из индикатора. Выберите операторы сравнения (например, равно, не равно, больше или равно, меньше или равно) и выберите тип сигнатуры: Доверенный, Действительный, Самоподписанный, Нет, Недействительный или Присутствует. Это поле является обязательным, если указан подписывающий.
•SHA-1 — одно из — хеш-значения SHA-1 процессов, которые требуется исключить из индикатора.
•SHA-256 — одно из — хеш-значения SHA-256 процессов, которые требуется исключить из индикатора.
•Пользователь является одним из — имена пользователей, от имени которых запускается процесс, который требуется исключить из индикатора.
4.В разделе Правила выберите правила, к которым нужно применить исключение. Нажмите кнопку Добавить правила, чтобы управлять правилами.
5.В разделе Целевые объекты выберите компьютеры и группы, к которым нужно применить исключение. Нажмите кнопку Управление объектами, чтобы управлять компьютерами и группами.
6.В разделе Сводка просмотрите сведения об исключении и нажмите кнопку Готово.
|
Создать новое исключение также можно с помощью индикаторов: Перейдите в раздел Инциденты > Индикаторы в сведениях об инциденте > щелкните индикатор и выберите Создать исключение для правила. Мастер открывается автоматически и предварительно заполняет настройки из индикатора. |
