
Výjimky
Výjimky týkající se AV
Na kartě Výjimky AV naleznete seznam všech vytvořených výjimek platných pro antivirové detekce a IDS pravidla firewallu. Máte tak lepší přehled o existujících výjimkách a na jednom místě nástroje pro jejich správu.
Po vybrání jedné nebo více výjimek klikněte na tlačítko Detekce a zobrazí se možnosti pro jejich správu:
• Změnit přiřazení – umožňuje změnit cílová zařízení, na která se výjimka aplikuje.
• Zobrazit ovlivněné počítače – zobrazí seznam zařízení, na kterých je výjimka aplikována.
• Audit log – zobrazí Audit log pro vybranou výjimku.
• Odstranit – odstraní vybranou výjimku.
• Přístup skupiny > Přesunout–Přesuňte objekt do jiné statické skupiny, kde je k dispozici uživatelům s dostatečnými právy k cílové skupině. To je užitečné, pokud chcete šablonu poskytnout jinému uživateli. Přístup skupiny nastavuje Statickou skupinu objektu a přístup k objektu na základě uživatelských přístupových práv.
Pokud se vyloučená detekce nebo akce firewallu opětovně vyskytne na spravovaných počítačích, čítač ve sloupci Počet uplatnění se po aplikování výjimky adekvátně navýší.
Migrace výjimek z politiky
V ESET PROTECT není možné definovat antivirové detekční výjimky prostřednictvím politiky pro konkrétní produkt. Pokud jste dříve v politikách definovali výjimky, pro jejich migraci do sekce Výjimky představené v ESET PROTECT postupujte podle níže uvedených kroků:
1.Přejděte do sekce Politiky. Konfigurace > Rozšířená nastavení > klikněte na politiku, která obsahuje výjimky > z kontextového menu vyberte možnost Zobrazit podrobnosti.
2.Přejděte na záložku Nastavení a v konfigurační šabloně následně do sekce Detekční jádro.
3.Na řádku Detekční výjimky klikněte na možnost Zobrazit.

4.Klikněte na tlačítko Exportovat, následně na ikonu na řádku Stáhnout exportovaná data a soubor export.txt si uložte. Dále klikněte na tlačítko OK.

5.Ve webové konzoli ESET PROTECT přejděte do sekce Další > Výjimky > Výjimky AV.
6.Klikněte na tlačítko Importovat pro importování detekčních výjimek ze souboru. Klikněte do pole Vyberte soubor k nahrání a najděte stažený soubor export.txt, případně jej jednoduše přetáhněte.
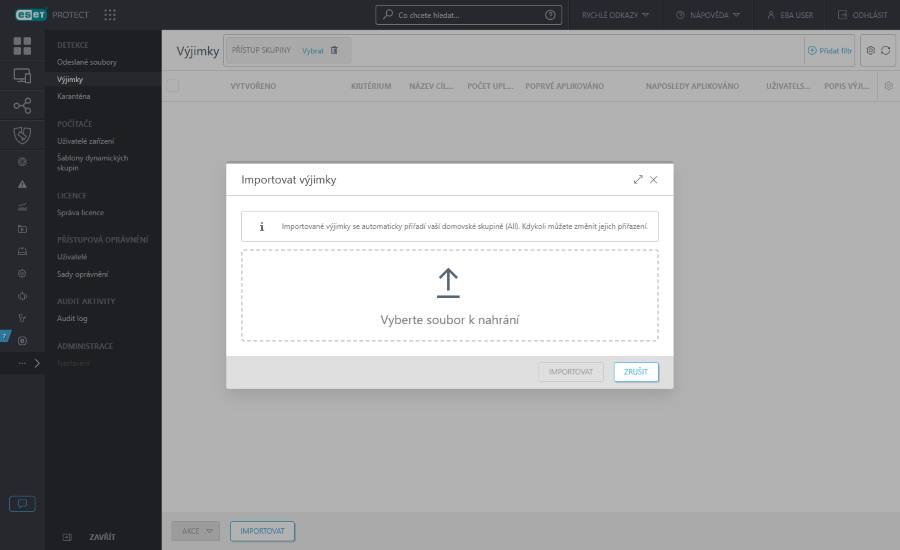
7.Importování detekčních výjimek potvrďte kliknutím na tlačítko Importovat. Importované detekční výjimky se následně zobrazí v seznamu.
|
Omezení při přiřazování detekčních výjimek •V průběhu migrace nedojde k zachování přiřazení. Importované výjimky z detekce jsou ve výchozím nastavení přiřazeny počítačům ve vaší domovské skupině. Pokud chcete změnit přiřazení výjimky, klikněte na danou výjimku a vyberte možnost •Výjimky (pro |


 IDS pravidla
Přizpůsobení filtrů a rozložení
Web Console si můžete přizpůsobit svým potřebám:
•Správa postranního panelu a hlavní tabulky zobrazující data.
•Přidáním filtrů a jejich uložením jako předvolby. Pro filtrování zobrazených objektů můžete využít štítky.
Výjimky EDR
|
Pravidla EDR, výjimky a blokované hashe lze nyní spravovat přímo v ESET PROTECT. Tyto funkce budou postupně uvolňovány v průběhu října 2026. Dostupnost funkcí závisí na vašem prostředí. |

Na kartě Vyloučení EDR můžete zobrazit seznam všech vyloučení pro indikátory vytvořené spuštěním pravidel EDR.
Vyberte výjimku a klikněte na tlačítko Akce nebo klikněte na výjimku a:
• Zobrazit podrobnosti – zobrazení přehledu, definice, přiřazení k pravidlům a cílům, u nichž je vyloučení EDR uplatněno.
• Otevřít pravidla – zobrazit přiřazení výjimky k Pravidlům. Kliknutím na tlačítko Spravovat pravidla přidáte nebo odeberete pravidla.
• Povolit – povolí výjimku.
• Zakázat – zakáže vyloučení.
• Upravit – upravte název vyloučení, popis, štítky, definici, pravidla nebo cíle.
• Správa cílů – přidejte nebo odeberte cíle výjimky.
• Správa pravidel – přidání nebo odebrání pravidel pro vyloučení.
• Štítky – přiřaďte štítky ze stávajícího seznamu nebo vytvořte vlastní štítky.
• Přístup skupiny > Přesunout–Přesuňte objekt do jiné statické skupiny, kde je k dispozici uživatelům s dostatečnými právy k cílové skupině. To je užitečné, pokud chcete šablonu poskytnout jinému uživateli. Přístup skupiny nastavuje Statickou skupinu objektu a přístup k objektu na základě uživatelských přístupových práv.
• Duplikovat – vytvoří kopii vybrané výjimky.
• Exportovat > Exportovat vybrané nebo Exportovat vše – spustí proces exportu vyloučení do souboru XML.
• Importovat – otevře okno pro import souboru s pravidly ve formátu XML.
• Odstranit – odstraní výjimku.
Vytvořit nové vyloučení
1.Přejděte na Vyloučení > Vyloučení EDR > klikněte na tlačítko Nové vyloučení.
2.V sekci Základy zadejte Název, Popis, volitelně vyberte značky a povolte vyloučení ihned po jeho vytvoření.
3.V části Definice definujte kritéria, která určují, které procesy mají být vyloučeny z vytváření indikátorů. Kritéria jsou rozdělena do následujících oblastí:
•Aktuální proces – kritéria odpovídající procesu, který spustil indikátor, jejž chcete vyloučit.
•Nadřazený proces – kritéria odpovídající procesu, který spustil aktuální proces zahrnutý v indikátoru.
•Jakýkoli nadřazený proces – kritéria odpovídající libovolnému procesu výše ve stromu procesů, který vedl k aktuálnímu procesu.
Výběrem možnosti Pokročilé zobrazení můžete zapsat nebo upravit kritéria pomocí syntaxe pravidel, případně vyplňte pole Aktuální proces, Nadřazený proces a Libovolný předchůdce procesu.
•Název procesu je jeden z – názvy procesů, které chcete z indikátoru vyloučit.
•Cesta k procesu začíná – cesta k procesu, který chcete z indikátoru vyloučit (lze použít C:\Windows nebo %SYSTEM%).
•Příkazový řádek obsahuje – parametry příkazového řádku používané procesem, který chcete z indikátoru vyloučit.
•Podepisující osoba je jednou z – jména podepisujících osob spojených s procesem, které chcete z indikátoru vyloučit.
•Typ podpisu je – typ digitálního podpisu použitého procesem, který chcete z indikátoru vyloučit. Vyberte porovnávací operátory (například je, není, větší nebo rovno, menší nebo rovno) a vyberte typ podpisu: Důvěryhodný, Platný, Podepsaný sebou samým, Žádný, Neplatný nebo Přítomný. Toto pole je povinné, pokud je uveden podepisující.
•SHA-1 je jedna z – hodnoty hash SHA-1 procesů, které chcete vyloučit z indikátoru.
•SHA-256 je jedním z – hodnoty hash SHA-256 procesů, které chcete z indikátoru vyloučit.
•Uživatel je jedním z – uživatelská jména, pod kterými běží proces, který chcete z indikátoru vyloučit.
4.V části Pravidla vyberte pravidla, na která chcete vyloučení použít. Kliknutím na tlačítko Přidat pravidla můžete spravovat pravidla.
5.V sekci Cíle vyberte počítače a skupiny, na které chcete vyloučení použít. Kliknutím na tlačítko Spravovat cíle můžete spravovat počítače a skupiny.
6.V části Souhrn zkontrolujte podrobnosti o vyloučení a klikněte na Dokončit.
|
Nové vyloučení můžete vytvořit také pomocí indikátorů: Přejděte do Incidenty > Indikátory v detailu incidentu > klikněte na indikátor a vyberte Vytvořit výjimku z pravidla. Průvodce se otevře automaticky a předvyplní nastavení z indikátoru. |
