
Pridanie alebo úprava vylúčení detekcií
Vylúčenie detekcie
Mali by ste zadávať platný názov, pod ktorým ESET zachytil detekciu. Tento názov nájdete v sekcii Protokoly po zvolení možnosti Detekcie z roletového menu Protokoly. Takéto vylúčenie môže byť užitočné napríklad v prípade, že v programe ESET Endpoint Security dôjde k nesprávnej detekcii vzorky (falošný poplach). Vylúčenie skutočných infiltrácií je však veľmi nebezpečné, zvážte preto vylúčenie len zasiahnutých súborov/adresárov kliknutím na ... v poli Cesta a/alebo vytvorte vylúčenie len na dočasné obdobie. Vylúčenia je možné vytvárať aj pre potenciálne nechcené aplikácie, potenciálne nebezpečné aplikácie a podozrivé aplikácie.
Prečítajte si tiež Formát vylúčenia cesty.
|
Vylúčenie URL adresy Pole Cesta môže obsahovať aj URL adresu alebo zástupný znak hviezdičky „*“. Na vylúčenie detekcie zadajte do poľa Cesta podporovaný formát URL adresy, napr. https://domain.com alebo *domain.com*. |

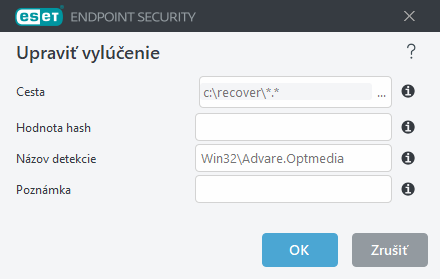
Pozrite si tiež príklad vylúčenia detekcie nižšie.
Vylúčiť hash
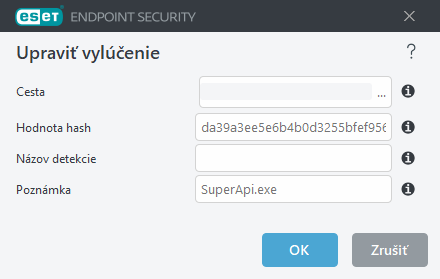
Umožní vám vylúčiť konkrétny súbor na základe jeho hashu (SHA) bez ohľadu na typ súboru, umiestnenie, názov alebo súborovú príponu.
Ovládacie prvky
- Pridať – pridanie objektu na vylúčenie z detekcie.
- Upraviť – úprava zvolených položiek.
- Odstrániť – odstránenie zvolených položiek (pri podržaní klávesu CTRL môžete kliknutím označiť viacero položiek).