監査ログ
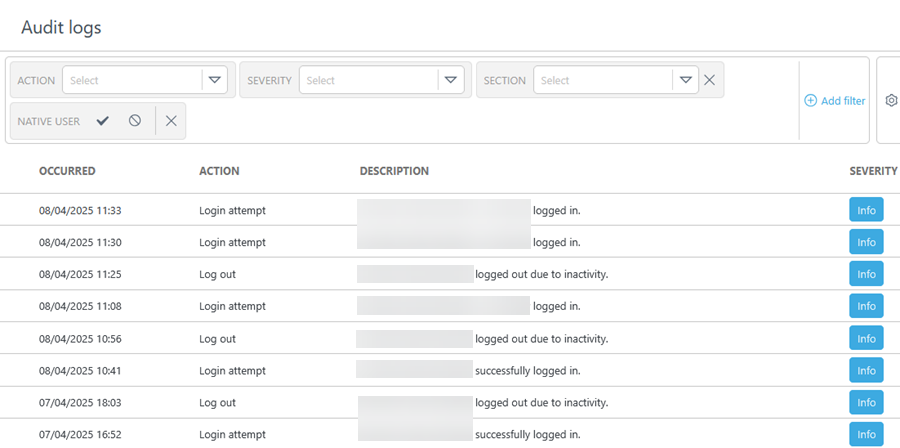
 監査ログセクションには、ESET PROTECT Hub内のユーザー操作とシステムイベントの詳細な記録が表示されます。監査ログは、変更の追跡、アクティビティの監視、説明責任の確保に役立ちます。
各監査ログエントリには、次の情報が表示されます。
•発生日時—発生時のタイムスタンプ。
•アクション—ログに記録されたアクションまたはイベント。
•説明—アクションまたはイベントに関する詳細。
•重大度—アクションの重大度の種類。重大度には次の3つのタイプがあります:
 情報
 警告
 警告
•結果—アクションの結果。
•ユーザー—アクションを実行したユーザー。
•なりすましユーザー(該当する場合)—アクション中になりすましの対象となったユーザー。
•ユーザータイプ—ユーザーには、ネイティブ(ESET PROTECT Hubで作成)または非ネイティブ(外部システムからインポート)のラベルが付けられます。
•IPアドレス—アクションを実行したユーザーのIPアドレス。
•セクション—アクションが発生したESET PROTECT Hubのセクション。
アクションドロップダウンメニューを使用して、ログエントリをタイプ、イベントの重大度、または発生時刻別にフィルタリングします。
|
アクションドロップダウンメニューは、スーパーユーザーのみが使用できます。 |
フィルター条件を追加するには、フィルターの追加をクリックしてドロップダウンメニューからフィルターの種類を選択するか、検索文字列を入力してEnterキーを押します。アクティブなフィルターは青でハイライト表示されます。 ESET PROTECT Hubの使用を参照して、フィルタープリセットの管理とメインテーブルビューの調整の詳細を確認してください。
なりすまし
販売代理店およびMSPマネージャーは、下位アカウントを偽装できます。なりすまし対象ユーザーのアクティビティは監査ログに記録されます。なりすましログを除外するには、ユーザーなりすましチェックボックスをオンにします。
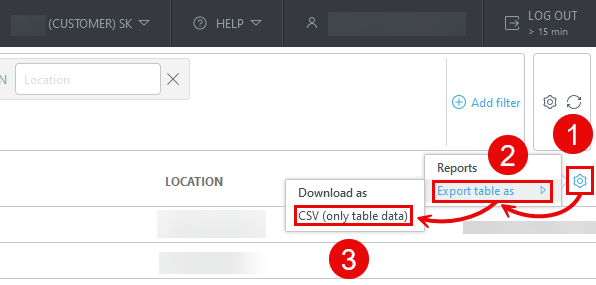
監査ログテーブルをエクスポートする
表はCSV(表データのみ)またはPDFとしてエクスポートできます:
1.メインテーブルのヘッダーにある歯車  アイコンをクリックします。
2.形式を指定してテーブルをエクスポートを選択します。
3.目的の形式をクリックします。