
事件
事件可讓我們將指示器與事件相關聯,進而改善威脅調查。事件是根據指示器自動建立的,這大大減少警示分級時間。事件透過將相關資料分組,提供安全性問題的全面檢視,讓管理員可以分析、確定優先順序並有效地回應潛在的網路安全性事件。
|
所有使用者都可以檢視 [事件] 區段。差異在於用來產生事件的資料來源。更多資料可導向: •事件數量較多。 •更多內容資訊請參閱 [事件] 區段。 事件建立者會收到根據使用者產品從使用者環境中收集的所有資料。收集的資料量取決於使用者的訂閱階層以及部署在其端點上的產品。 |

按一下主功能表中的 [事件] 區段,或前往 [電腦] > 選取電腦 > 按一下三點  按鈕 > [檢視事件]。
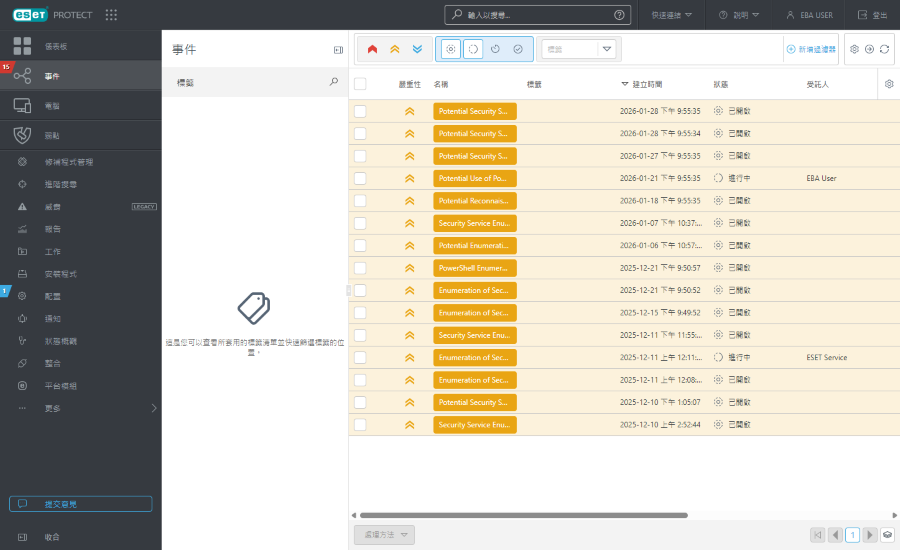
過濾檢視
有不同方法可過濾檢視:
•按一下 [標籤] 選擇器 (箭頭圖示) 進行過濾,然後選擇一個標籤以啟動列出事件的過濾條件。結果以藍色反白顯示,並顯示具有所選標籤的事件。
•按一下 [事件嚴重性]— [高]、
 [中] 或
 [低]。您可以開啟或關閉圖示以將其合併。
•事件狀態— [開啟]、
 [正在進行中]、
 [等待輸入內容] 或
 [關閉]
•按一下 [新增過濾器],然後從下拉式功能表選取事件類型。
o受託人—輸入受託人姓名。
o作者—從下拉式功能表選取:ESET、ESET 服務或使用者名稱。
o關閉原因—從下拉式功能表選取:全部、誤判、可疑、預判為真。
o建立時間—從下拉式功能表中選取:≤今天、≤24 小時前、≤3 天前、≤7 天前、≤14 天前、≤30 天前、≤90 天前或 ≤180 天前。
o上次更新—從下拉式功能表中選取:≤今天、≤24 小時前、≤3 天前、≤7 天前、≤14 天前、≤30 天前、≤90 天前或≤180 天前。
o名稱—輸入事件名稱。
o電腦數量—輸入所選電腦的數量。
o指示器數量—輸入所選指示器的數量。
o使用者數目—輸入所選使用者數目。
過濾器及配置自訂
您可以自訂目前的 Web Console 畫面檢視:
•新增過濾器及過濾預設集。 您可以使用標籤來過濾顯示的項目。
|
如果您在清單中找不到特定事件,但確定它位於您的 ESET PROTECT 基礎架構中,請確定所有過濾器皆已關閉,且權限集合已指派給您的使用者帳戶。 |

|
您配置的權限將套用於您在靜態群組步驟中所選擇靜態群組的上層公司。 |
|
過濾器集。 |
|
重新整理頁面。 |


處理方法
選取任何事件,按一下 [動作] 按鈕,或按一下三點 按鈕以:
•檢視詳細資料—按一下以顯示事件詳細資料。
•變更狀態和受託人—按一下以從下拉式功能表中進行選取。
o狀態—從下拉式功能表中選取事件目前的狀態:[開啟]、[正在進行中]、[等待輸入內容] 或 [關閉]。當您選取 [關閉] 時,另外選取關閉事件的原因 ([預判為真]、[可疑]、[誤判或無效]) 並選擇性撰寫評論。
o受託人—當您已選取 [開啟] 或 [進行中] 狀態時,從下拉式功能表中選取可用的使用者。
按一下 [儲存]。
•編輯標籤—按一下以從下拉式功能表中選取標籤,然後按一下 [套用]。或者,您可以輸入新關鍵字並按下 [Enter] 以建立新標籤。
•建立報告—按一下便可從所選事件產生 PDF 報告。PDF 報告匯出重點詳細資料,如相關指示器、受影響資產及時間軸。您只能針對一個選擇的事件產生報告。