
Добавление или изменение исключений из обнаружения
Исключить обнаружение
Следует указать действительное имя для обнаружения ESET. Чтобы определить имя обнаружения, перейдите в раздел Файлы журнала и выберите элемент Обнаружения в раскрывающемся меню «Файлы журнала». Этот параметр полезен при обнаружении образца ложного срабатывания в ESET Endpoint Security. Добавлять в исключения реальные заражения крайне опасно. Рекомендуем исключать только затронутые файлы или каталоги, щелкнув элемент ... в поле Маска пути, либо делать это только на ограниченный период времени. Исключения также применяются к потенциально нежелательным, потенциально опасным и подозрительным приложениям.
См. также Формат исключения пути.
|
Исключение URL-адреса Поле Путь может также содержать URL-адрес или подстановочный знак «*». Чтобы исключить обнаружение, введите URL-адрес в поддерживаемом формате в поле Путь, например https://domain.com или *domain.com*. |

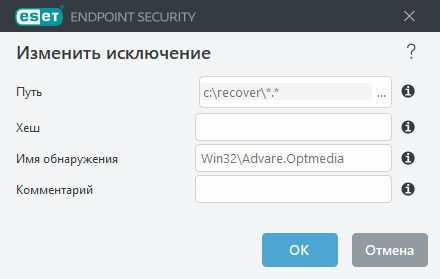
См. также Пример исключения из обнаружения, который приведен ниже.
Исключить хеш
Файл исключается на основании указанного хеша SHA независимо от типа, расположения, имени или расширения.
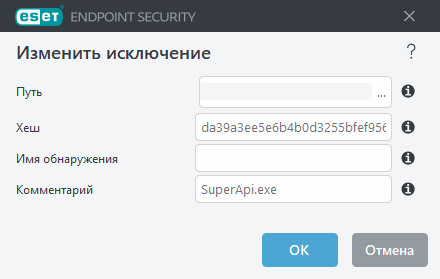
Элементы управления
- Добавить: команда, исключающая объекты из сканирования.
- Изменить: изменение выделенных записей.
- Удалить: удаление выбранных записей (чтобы выбрать несколько записей, щелкайте их, удерживая нажатой клавишу CTRL).