
排除
AV 排除项
在 AV 排除选项卡中,可以查看所有为病毒防护检测和防火墙 IDS 规则创建的排除的列表。本新部分包含所有排除,提高其可见性并简化其管理。
单击某个排除或选择多个排除,然后单击检测按钮来管理排除:
• 更改分配 - 更改将应用排除的目标计算机。
• 显示受影响的计算机 - 查看已应用排除的计算机。
• 审核日志 - 显示选定排除的审核日志。
• 删除 - 删除排除。
• 访问组 > 移动将对象移动到另一个静态组,在其中可供对目标组有足够权限的用户使用。当解决其他用户的访问问题时,更改“访问组”非常有用。 访问组根据用户的访问权限设置对象的静态组和对象的访问权限。
如果已排除的检测或防火墙操作再次出现在托管计算机上,则命中次数列将显示已应用排除的次数。
通过策略迁移排除
在 ESET PROTECT 中,无法通过策略创建病毒防护检测排除。如果策略以前包含排除,请按照以下步骤操作以将排除从策略迁移到 ESET PROTECT 中的排除列表:
1.导航到配置 > 高级设置,然后单击包含排除的策略并选择显示详细信息。
2.依次单击设置 > 检测引擎。
3.单击检测排除旁边的查看。

4.单击导出按钮,然后单击下载导出的数据旁边的相应按钮并保存 export.txt 文件。单击确定。

5.在 ESET PROTECT Web 控制台中,导航到更多 > 排除 > AV 排除项。
6.单击导入按钮,以从文件导入检测排除。单击选择要上载的文件,然后浏览并找到 export.txt 文件或拖放该文件。
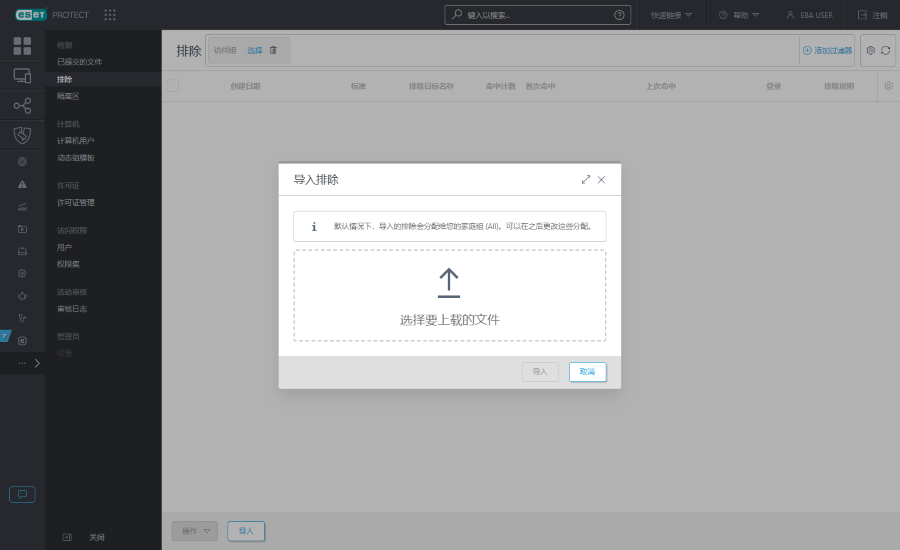
7.单击导入按钮以导入检测排除。导入的检测排除将显示在排除列表中。
|
排除分配限制 •原始排除分配不会保留。默认情况下,导入的检测排除会分配给家庭组中的计算机。要更改排除分配,请单击相应排除并选择 •只可以将排除(适用于 |


过滤器和布局自定义
可以自定义当前的 Web 控制台屏幕视图:
•管理侧面板和主表。
EDR 排除

在 EDR 排除项选项卡中,您可以查看通过触发 EDR 规则创建的指标的所有排除项列表。
选择某个排除项并单击 操作 按钮,或单击某个排除项以:
• 查看详细信息—查看概述、定义,以及应用了该 EDR 排除项的规则和目标的分配情况。
• 打开规则—查看排除项分配到规则的情况。单击 管理规则 按钮以添加或删除规则。
• 启用—启用排除。
• 禁用—禁用该排除项。
• 编辑—编辑排除项的名称、描述、标签、定义、规则或目标。
• 管理目标—添加或删除排除项的目标。
• 管理规则—为排除项添加或删除规则。
• 标签 - 从现有列表中分配标签或创建自定义标签。
•访问组 > 移动将对象移动到另一个静态组,在其中可供对目标组有足够权限的用户使用。当解决其他用户的访问问题时,更改“访问组”非常有用。 访问组根据用户的访问权限设置对象的静态组和对象的访问权限。
• 复制—创建所选排除项的副本。
• 导出 > 导出所选项或全部导出—启动将排除项导出为 XML 文件的过程。
• 导入—打开用于导入 XML 规则文件的窗口。
• 删除 - 删除排除。
创建新的排除
1.转到 排除项 > EDR 排除项 > 单击 新建排除项 按钮。
2.在基本信息部分中,输入名称和说明,也可选择性地选择标记,并在创建后立即启用排除。
3.在定义部分中,定义用于确定哪些进程应被排除在创建指标范围之外的条件。这些条件分为以下范围:
•当前进程—与触发要排除的指标的进程相匹配的条件。
•父进程—与启动该指标所涉及的当前进程的进程相匹配的条件。
•任何祖先进程—匹配进程树中导致当前进程的任何上层进程的条件。
选择高级视图,以按规则语法编写或修改条件,或填写当前进程、父进程和任何祖先进程。
•进程名称为以下之一—要从指标中排除的进程的名称。
•进程路径开头为—要从指标中排除的进程的路径(可使用 C:\Windows 或 %SYSTEM%)。
•命令行包含—要从指标中排除的进程所使用的命令行参数。
•签名者为以下之一—要从该指标中排除的、与进程关联的签名者名称。
•签名类型为—要从指标中排除的进程所使用的数字签名类型。选择比较运算符(例如,是、不是、大于或等于、小于或等于),然后选择签名类型:受信任、有效、自签名、无、无效或已存在。指定签名者时,此字段为必填项。
•SHA-1 为以下之一—要从该指标中排除的进程的 SHA-1 哈希值。
•SHA-256 为其中之一—要从该指标中排除的进程的 SHA-256 哈希值。
•用户为以下之一—要从该指标中排除的进程所运行的用户名。
4.在规则部分中,选择要应用排除项的规则。单击 添加规则 按钮以管理规则。
5.在 目标 部分中,选择要应用排除的计算机和组。单击管理目标按钮以管理计算机和组。
6.在摘要部分中,查看排除详细信息,然后单击完成。
