
ESET Detection & Response/ESET Managed Detection & Response Ultimate
|
Щоб внести зміни в налаштування ESET Detection & Response, потрібно володіти наведеними нижче правами доступу. •Доступ на запис: для статичної групи "Усі" •Доступ на використання: для шаблонів звітів •Доступ на запис: для сповіщень •Доступ на запис — Створити звіт (у розділі "Завдання сервера & Тригери") •Доступ на запис: для звітів MDR •Доступ на запис: групи й комп’ютери •Доступ на запис: для політик Користувачі MSP повинні мати доступ із правами запису до статичної групи Усі або принаймні до однієї компанії у своєму дереві груп. Якщо у вас немає потрібних прав доступу, компонент ESET Detection & Response буде вимкнено. |

|
Для доступу до ESET Detection & Response / ESET Managed Detection & Response Ultimate потрібно мати рівень ESET PROTECT MDR / ESET PROTECT MDR Ultimate. Однак якщо присутні збережені адреси електронної пошти, критично важливі об’єкти або призупинені дії з реагування MDR, служба ESET Detection & Response залишається доступною для ручного очищення навіть після завершення терміну дії передплати MDR. |

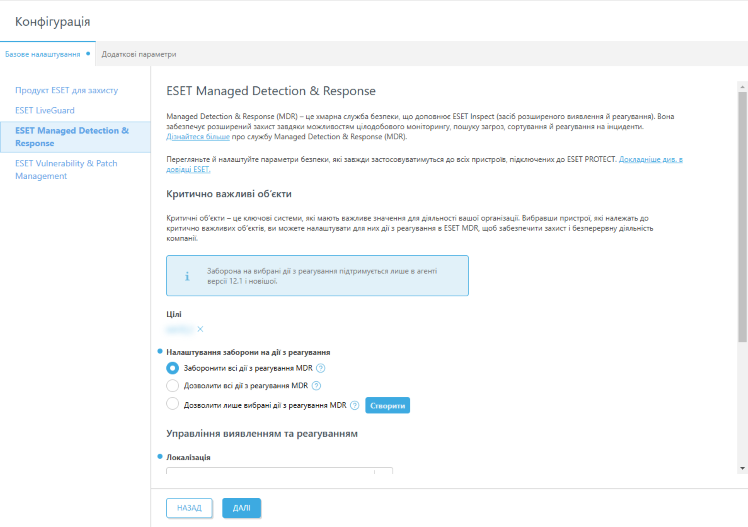
Майстер запропонує відрегулювати параметри MDR:
|
Користувачі MSP можуть налаштовувати параметри глобально або окремо для кожної компанії за допомогою фільтра Застосовано до вгорі. Параметри можуть позначатися як: • • • |


|
Параметри позначаються як Не застосовується, якщо їх іще не застосовано. |
1.Рекомендуємо встановити перемикач поруч із пунктом Автоматично вмикати ESET Detection & Response на нових і наявних пристроях.
2.Виключення з автоматичного розгортання—за потреби натисніть Вибрати, щоб виключити комп'ютери та статичні групи з автоматичного розгортання.
3.Виберіть Самостійно кероване виявлення об'єктів та реагування, щоб самостійно реагувати на загрози й підозрілу активність, або ESET Managed Detection & Response (MDR), щоб експерти ESET забезпечували цілодобовий моніторинг загроз, розслідування та реагування на інциденти.
|
Можливість вибору між Самокероване виявлення та реагування і ESET Managed Detection & Response (MDR) недоступна для користувачів рівня ESET PROTECT MDR Ultimate. |
4.У розділі Вибрати критично важливі активи натисніть Вибрати й виберіть групи або пристрої, які належать до ваших критично важливих ресурсів. В ESET MDR можна налаштувати реагувальні дії для вибраних систем, щоб забезпечити захист і гарантувати безперервну роботу компанії. Натисніть OK.
|
Критично важливі об’єкти — це ключові системи, які мають важливе значення для роботи вашої організації. |
5.Виберіть спосіб обробки інцидентів для пристроїв, визначених як критично важливі активи.
•Тільки сповіщати: служба ESET MDR не ініціюватиме жодних дій із реагування автоматично. Тоді вам доведеться реагувати на інциденти вручну.
•ESET виконує всі дії з реагування: служба ESET MDR автоматично виконає всі дії з виправлення.
•ESET виконує вибрані дії з реагування: у розкривному меню можна вибрати одну або кілька реагувальних дій (Ізолювати комп’ютер від мережі, Завершити процес командою kill за PID, Вийти із системи, Перезавантажити комп’ютер, Вимкнути комп’ютер). Служба ESET MDR автоматично ініціює лише вибрані вами дії. Усі невибрані дії тоді потрібно активовувати вручну.
|
Дії з реагування підтримуються лише в агенті версії 12.1 і новішої. |
|
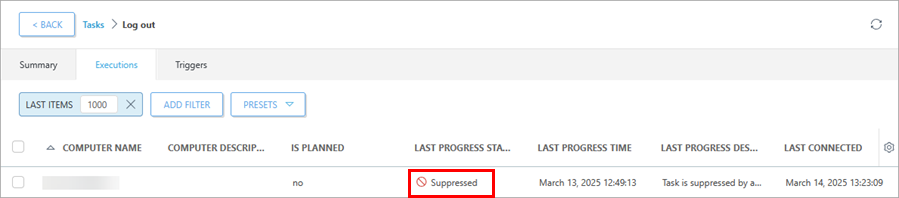
Коли ви вибираєте критично важливі ресурси й вмикаєте параметр Тільки сповіщати, майте на увазі, що створені реагувальні дії MDR не працюватимуть (їх буде заблоковано). У такому разі керувати захистом таких ресурсів потрібно самостійно. У пункті Статус останньої зміни стану виконання розділу Відомості про завдання відображатиметься статус Заборонено.
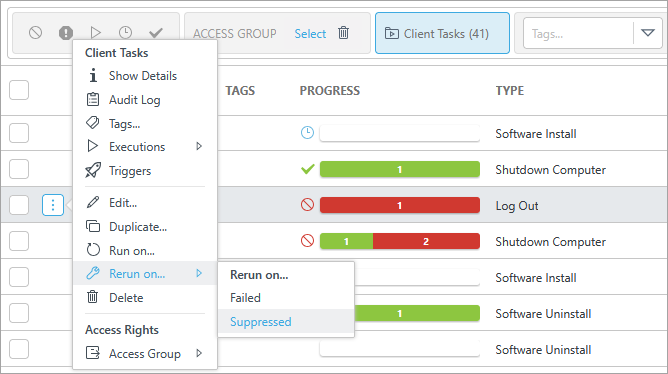
За потреби завдання можна повторно запустити на комп’ютері зі статусом "Заборонено". Виберіть завдання зі списку Завдання > Умова повторного запуску > Заборонено.
|

6.У розкривному меню виберіть пункт Мова.
7.У розкривному меню виберіть Часовий пояс. За бажанням виберіть Автоматичний перехід на літній час.
8.Натисніть Додати, щоб ввести адресу електронної пошти користувача й вибрати, що він має отримувати (щомісячний звіт, щотижневий звіт або сповіщення). За бажанням натисніть Більше, щоб виконати одну з наведених нижче дій.
•Додати користувачів: виберіть користувача з груп.
•Імпорт CSV: вивантажте файл, виберіть Роздільник, щоб розділити дані, і Зіставлення стовпців, щоб вибрати заголовок та стовпець CSV.
•Вставити з буфера обміну: вставте текст, виберіть Роздільник, щоб розділити дані, і Зіставлення стовпців, щоб вибрати заголовки й стовпці CSV.
9.Натисніть Застосувати, щоб застосувати параметри безпеки, або Далі, щоб продовжити роботу з наступним модулем.
|
Застосувавши налаштування, ви зможете визначити, чи призначено пристрій як критично важливий об’єкт у стовпці Критично важливий об’єкт розділу Відомості про комп’ютер. |
|
Крім того, ви можете налаштувати захист ESET MDR одним із наведених нижче способів. •Завдання > Щомісячний звіт ESET MDR / Щотижневий звіт ESET MDR > Налаштувати захист •Сповіщення > Служба ESET MDR відреагувала на інцидент / Щодо інциденту необхідно вжити заходів > Налаштувати захист oСлужба ESET MDR відреагувала на інцидент — це сповіщення надходить, коли служба ESET MDR автоматично реагує на інцидент і подальші дії користувача не потрібні. oЩодо інциденту необхідно вжити заходів — сповіщення надходить, коли статус інциденту змінюється й щодо нього необхідні дії користувача. •Конфігурація > Додаткові параметри > політика Критично важливі об’єкти (базове налаштування) > Налаштувати захист |