
ESET 취약성 및 패치 관리
|
ESET 취약성 및 패치 관리 부분을 편집하려면 다음 접근 권한이 필요합니다. •사용 접근 - 구독 •사용 접근 - 정책 •쓰기 접근 - 제품 활성화 클라이언트 작업 MSP 사용자는 모두 정적 그룹 또는 그룹 트리에 있는 하나 이상의 회사에 대한 쓰기 접근 권한이 필요합니다. 필요한 접근 권한이 없는 경우 ESET 취약성 및 패치 관리 부속이 비활성화됩니다. |

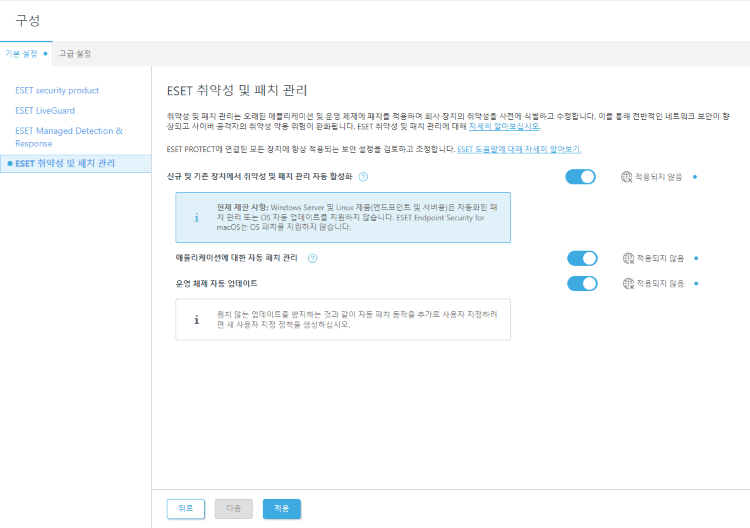
마법사에서 보안 설정을 조정하라는 메시지가 표시됩니다.
|
MSP 사용자는 상단의 적용 대상 필터를 사용하여 전역적으로 또는 회사별로 설정을 조정할 수 있습니다. 설정은 다음과 같이 표시됩니다. • • • |


|
아직 적용되지 않은 설정은 적용되지 않음으로 표시됩니다. |
1.ESET 취약성 및 패치 관리가 아직 활성화되지 않은 신규 및 기존 장치에서 이를 활성화하려면 신규 및 기존 장치에서 취약성 및 패치 관리 자동 활성화를 선택합니다. 이 옵션을 선택하지 않아도 이미 활성화된 장치에서 ESET 취약성 및 패치 관리가 비활성화되지는 않으며, 자동 활성화만 중지됩니다.
2.자동 활성화 제외 항목—필요한 경우 선택을 클릭하여 컴퓨터 및 정적 그룹을 자동 활성화에서 제외할 수 있습니다.
3.신규 및 기존 장치에서 취약성 및 패치 관리 자동 활성화를 선택하면 애플리케이션에 대한 자동 패치 관리 및 운영 체제 자동 업데이트를 활성화할 수 있습니다.
|
다음 애플리케이션은 자동 패치 관리 및 OS 자동 업데이트를 지원하지 않습니다. •Microsoft Windows Server용 ESET Server Security 버전 11.0 이상 •Microsoft Exchange Server 11.0+용 ESET Mail Security •ESET Security for Microsoft SharePoint Server 11.0+ •Linux용 ESET Endpoint Antivirus 버전 11.0 이상 •Linux용 ESET Server Security 버전 11.0 이상 ESET Endpoint Security for macOS 버전 8.0 이상은 OS 패치를 지원하지 않습니다. |

4.적용을 클릭하여 보안 설정을 적용하거나 다음을 클릭하여 다음 모듈로 계속합니다.
설정 비활성화
토글  을 사용하여 설정을 비활성화할 수 있습니다.