
Protokoly
Protokoly obsahujú informácie o dôležitých udalostiach v programe a poskytujú prehľad o odhalených hrozbách. Protokoly predstavujú silný nástroj systémovej analýzy, odhaľovania problémov a rizík a v neposlednom rade hľadania riešení. Vytváranie protokolov prebieha aktívne na pozadí bez akejkoľvek interakcie zo strany používateľa. Informácie sú zaznamenávané na základe nastavenej úrovne podrobnosti zápisu do protokolov. Textové správy a protokoly je možné prezerať či archivovať priamo z prostredia ESET Smart Security Premium.
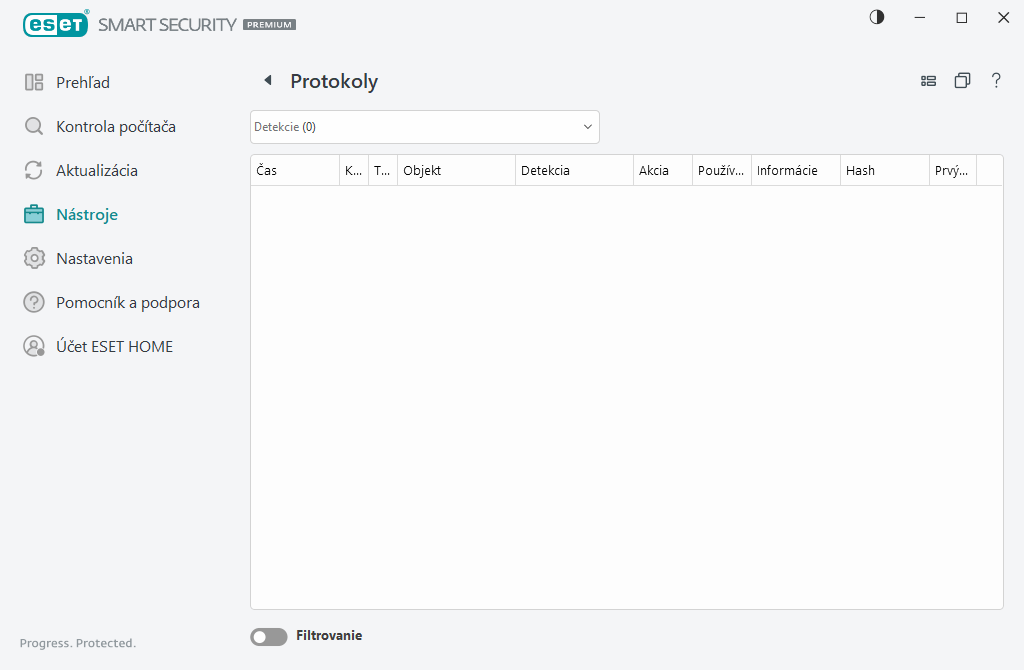
Protokoly sú dostupné z hlavného okna programu po kliknutí na Nástroje > Protokoly. Z roletového menu vyberte požadovaný typ protokolu:
•Detekcie – tento protokol ponúka podrobné informácie týkajúce sa detekcií a infiltrácií zachytených produktom ESET Smart Security Premium. Informácie v protokoloch zahŕňajú čas detekcie, typ kontroly, typ objektu, umiestnenie objektu, názov detekcie, vykonanú akciu, meno používateľa prihláseného v čase detekcie, hash a prvý výskyt. Nevyliečené infiltrácie sú vždy označené červeným textom na svetločervenom pozadí. Vyliečené infiltrácie sú označené žltým textom na bielom pozadí. Nevyliečené potenciálne nebezpečné a nechcené aplikácie sú označené žltým textom na bielom pozadí.
•Udalosti – v tomto protokole sú zaznamenané všetky dôležité operácie vykonané programom ESET Smart Security Premium. Protokol udalostí obsahuje informácie o udalostiach a chybách v programe. Je navrhnutý pre systémových správcov a používateľov na riešenie problémov. Informácie získané z tohto protokolu vám často pomôžu nájsť príčiny problémov, prípadne ich riešenie.
•Kontrola počítača – výsledky všetkých vykonaných kontrol sú zobrazené v tomto okne. Každý riadok prináleží samostatnej kontrole. Dvojitým kliknutím na akúkoľvek položku protokolu zobrazíte podrobnosti príslušnej kontroly.
•Odoslané súbory – tento protokol obsahuje záznamy o vzorkách, ktoré boli odoslané do ESET LiveGuard.
•HIPS – tento protokol obsahuje záznamy konkrétnych pravidiel systému HIPS označených na zaznamenávanie. V protokole je zobrazená aplikácia, ktorá danú operáciu vyvolala, a následne výsledok (tzn. či bolo pravidlo povolené alebo zakázané) a názov pravidla.
•Ochrana online platieb – obsahuje záznamy o neoverených/nedôveryhodných súboroch načítaných v prehliadači.
•Ochrana siete – v protokole ochrany siete sú zobrazené všetky vzdialené útoky zachytené Firewallom, Ochranou pred sieťovými útokmi (IDS) a Ochranou pred botnetmi. Tu nájdete informácie o všetkých útokoch na váš počítač. V stĺpci Udalosť je typ zisteného útoku. V stĺpci Zdroj sú podrobnejšie informácie o útočníkovi. V stĺpci Protokol je uvedený komunikačný protokol použitý pri útoku. Analýzou tohto protokolu ochrany siete je možné včas odhaliť pokusy o prienik do systému. Viac informácií o sieťových útokoch nájdete v kapitole IDS a pokročilé možnosti.
•Filtrované stránky – tento zoznam je užitočný v prípade, ak si želáte zobraziť webové stránky, ktoré boli blokované modulom Ochrana prístupu na web alebo modulom Rodičovská kontrola. Každý protokol obsahuje čas, URL adresu, používateľa a aplikáciu, ktorá vytvorila spojenie s konkrétnou webovou stránkou.
•Antispamová ochrana e‑mailových klientov – obsahuje záznamy súvisiace s e‑mailovými správami, ktoré boli označené ako spam.
•Rodičovská kontrola – obsahuje webové stránky, ktoré boli blokované alebo povolené Rodičovskou kontrolou. Stĺpce Typ vyhodnotenia a Hodnota vyhodnotenia hovoria o tom, ako boli aplikované filtrovacie pravidlá.
•Správa zariadení – záznamy o vymeniteľných médiách alebo zariadeniach, ktoré boli pripojené k počítaču. V protokole sú zaznamenané len zariadenia s vytvoreným pravidlom v rámci Správy zariadení. Ak na pripojené zariadenie nie je uplatnené žiadne pravidlo, protokol sa nevytvorí. Môžete tu tiež vidieť podrobnosti o zariadeniach, ako napríklad typ zariadenia, sériové číslo, výrobcu, model a prípadne veľkosť pamäte média.
•Ochrana webovej kamery – obsahuje záznamy o aplikáciách blokovaných Ochranou webovej kamery.
Označte obsah akéhokoľvek protokolu a stlačením klávesovej kombinácie CTRL + C ho skopírujte do schránky. Viacero položiek môžete označiť podržaním klávesu CTRL alebo SHIFT.
Kliknite na  Filtrovanie. Otvorí sa okno Filtrovanie protokolov, kde môžete nastaviť podmienky filtrovania zoznamu protokolov.
Kliknite pravým tlačidlom na konkrétny záznam pre otvorenie kontextového menu. V kontextovom menu sú dostupné nasledujúce možnosti:
•Zobraziť – zobrazia sa podrobnejšie informácie o označenom protokole v novom okne.
•Filtrovať rovnaké záznamy – po aktivácii tohto filtra sa zobrazia protokoly rovnakého typu (diagnostické, varovania atď.).
•Filtrovať – po kliknutí na túto možnosť môžete v okne Filtrovanie protokolov definovať kritériá filtrovania pre konkrétne položky protokolu.
•Zapnúť filter – zapne filter, ktorý ste nastavili v okne Filtrovanie protokolov.
•Zrušiť filter – vypne aktivovaný filter.
•Kopírovať/Kopírovať všetko – skopíruje informácie o vybraných protokoloch.
•Kopírovať bunku – skopíruje obsah bunky, na ktorú ste klikli pravým tlačidlom myši.
•Odstrániť/Odstrániť všetko – odstráni označené alebo všetky zobrazené protokoly. Na vykonanie tejto akcie sú potrebné práva správcu.
•Exportovať/Exportovať všetko – exportuje informácie o označených alebo všetkých protokoloch vo formáte XML.
•Hľadať/Hľadať ďalší/Hľadať predošlý – po kliknutí na túto možnosť môžete v okne Filtrovanie protokolov definovať kritériá filtrovania pre konkrétne položky protokolu.
•Popis detekcie – otvorí ESET Encyklopédiu hrozieb s podrobnými informáciami o zachytenej infiltrácii vrátane prejavov jej prítomnosti v systéme a bezpečnostných hrozieb, ktoré sa s ňou spájajú.
•Vytvoriť vylúčenie – umožňuje vytvoriť nové vylúčenie detekcie pomocou sprievodcu (táto možnosť nie je dostupná pre detekcie malvéru).