
Структура файлів і папок
Ця тема містить докладні відомості про структуру файлів і папок ESET Server Security for Linux на той випадок, якщо в службі технічної підтримки ESET попросять вас отримати доступ до файлів для виправлення неполадок. Список керуючих програм і утиліт командного рядка наведено нижче.
Базовий каталог
Каталог, де містяться завантажувані модулі ESET Server Security for Linux з базою даних сигнатур вірусів.
/var/opt/eset/efs/lib
Каталог кешування
Каталог, де міститься кеш ESET Server Security for Linux і тимчасові файли (наприклад, файли в карантині або звіти).
/var/opt/eset/efs/cache
Каталог двійкових файлів
Каталог, де містяться відповідні двійкові файли ESET Server Security for Linux.
/opt/eset/efs/bin
У цьому каталозі містяться такі утиліти:
•lslog: дає змогу відобразити журнали, зібрані ESET Server Security for Linux.
•odscan: дає змогу запустити сканування на вимогу у вікні термінала.
•quar: дає змогу керувати елементами в карантині.
•upd: дає змогу керувати оновленнями модуля або змінювати параметри оновлення.
Каталог двійкових файлів системи
Каталог, де містяться відповідні двійкові файли системи ESET Server Security for Linux.
/opt/eset/efs/sbin
У цьому каталозі містяться такі утиліти:
•cfg: використовуйте цю утиліту для імпорту/експорту параметрів ESET Server Security for Linux.
•cloud: дає змогу перевіряти статус ESET LiveGuard Advanced.
•collect_logs.sh: використовуйте її для генерування всіх важливих журналів як файлу архіву в домашню папку користувача, який увійшов у систему.
•lic: використовуйте цю утиліту для активації ESET Server Security for Linux за допомогою придбаного ключа або перевірки стану активації і терміну дії.
•setgui: ця утиліта дає змогу увімкнути/вимкнути веб-інтерфейс ESET Server Security for Linux і керувати відповідними операціями.
•startd: ця утиліта дає змогу запускати керуючу програму ESET Server Security for Linux вручну, якщо її було зупинено.
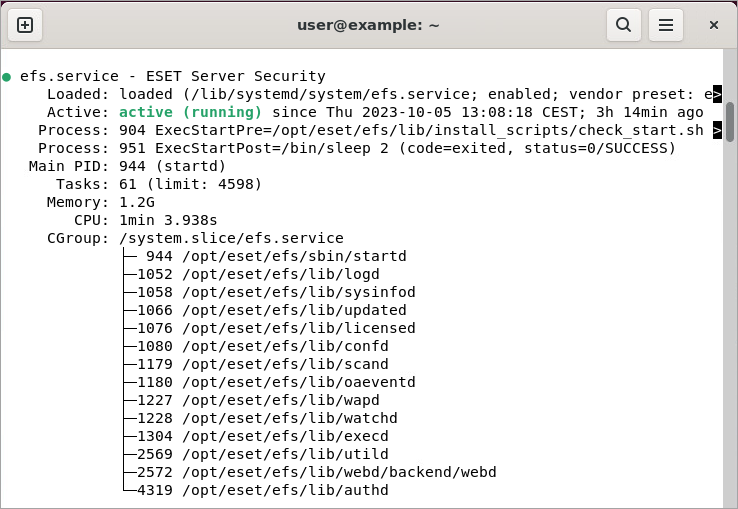
Щоб дізнатися, чи активна служба ESET Server Security for Linux, у вікні термінала запустіть таку команду з правами користувача root:
systemctl status efs.service
або
/etc/init.d/efs status
Зразок виводу з systemctl:

Керуючі програми
•sbin/startd: основна керуюча програма, запускає інші програми й керує ними
•lib/scand: керуюча програма сканування
•lib/oaeventd: служба перехоплення події під час доступу (за допомогою модуля ядра eset_rtp)
•lib/confd: служба керування конфігурацією
•lib/logd: служба керування журналами
•lib/licensed: служба активації і керування передплатами
•lib/updated: служба оновлення модуля
•lib/execd: служба для виконання процесів
•lib/odfeeder: помічник зі сканування на вимогу
•lib/utild: помічник із відновлення з карантину
•lib/sysinfod: служба виявлення ОС і носіїв
•lib/icapd: служба ICAP для сканування NAS; див. журнали доступу до ICAPD
•lib/authd: служба авторизації графічного інтерфейсу користувача
•lib/webd: сервер HTTPS і графічний інтерфейс користувача
•lib/watchd: служба Watchdog
•lib/wapd: служба перехоплення обміну даними за протоколами HTTP/HTTPS (за допомогою модуля ядра eset_wap)
•lib/schedd: служба розкладу
•lib/vapmd: служба управління уразливостями й виправленнями
•lib/netisd: служба ізоляції мережі
•lib/econnd: служба для обміну даними з ESET Inspect
Утиліти командного рядка
•bin/lslog: утиліта виводу журналів
•bin/odscan: сканер, доступний на вимогу
•bin/quar: утиліта керування карантином
•bin/upd: утиліта оновлення модуля
•sbin/cfg: утиліта конфігурації
•sbin/lic: утиліта керування передплатою
•sbin/setgui: налаштування базового веб-інтерфейсу
•sbin/collect_logs.sh: сценарій генерації важливих журналів як архівного файлу (за запитом служби технічної підтримки ESET)