
Struktura plików i folderów
Ten temat zawiera szczegółowe informacje dotyczące struktury plików i folderów programu ESET Server Security for Linux przydatne w przypadku, kiedy personel działu pomocy technicznej firmy ESET wymaga dostępu do plików w celu rozwiązywania problemów. Lista demonów i narzędzi wiersza polecenia jest dostępna w dalszej części rozdziału.
Katalog bazowy
Katalog, w którym znajdują się moduły programu ESET Server Security for Linux możliwe do ładowania zawierające bazę danych sygnatur wirusów.
/var/opt/eset/efs/lib
Katalog pamięci podręcznej
Katalog, w którym znajdują się pliki pamięci podręcznej i pliki tymczasowe (takie jak pliki kwarantanny lub raporty) programu ESET Server Security for Linux.
/var/opt/eset/efs/cache
Katalog plików binarnych
Katalog, w którym znajdują się powiązane pliki binarne programu ESET Server Security for Linux.
/opt/eset/efs/bin
W tej lokalizacji znajdują się następujące narzędzia:
•lslog — Służy do wyświetlania dzienników zebranych przez program ESET Server Security for Linux.
•odscan — Służy do uruchamiania skanowania na żądanie za pośrednictwem okna terminalu.
•quar — Służy do zarządzania elementami poddanymi kwarantannie.
•upd — Służy do zarządzania aktualizacjami modułów i zmieniania ustawień aktualizacji.
Katalog systemowych plików binarnych
Katalog, w którym znajdują się powiązane systemowe pliki binarne programu ESET Server Security for Linux.
/opt/eset/efs/sbin
W tej lokalizacji znajdują się następujące narzędzia:
•cfg — Służy do importowania/eksportowania ustawień ESET Server Security for Linux.
•ESET LiveGuard Advancedchmura — Służy do sprawdzenia stanu .
•collect_logs.sh — Służy do generowania wszystkich niezbędnych dzienników jako pliku archiwum w folderze głównym zalogowanego użytkownika.
•lic — Służy do aktywacji programu ESET Server Security for Linux przy użyciu zakupionego klucza licencyjnego lub do sprawdzenia stanu aktywacji i ważności licencji.
•setgui — Służy do włączania/wyłączania interfejsu webowego programu ESET Server Security for Linux i zarządzania powiązanymi operacjami.
•startd — Użyj go do ręcznego uruchomienia demona ESET Server Security for Linux, jeśli został zatrzymany.
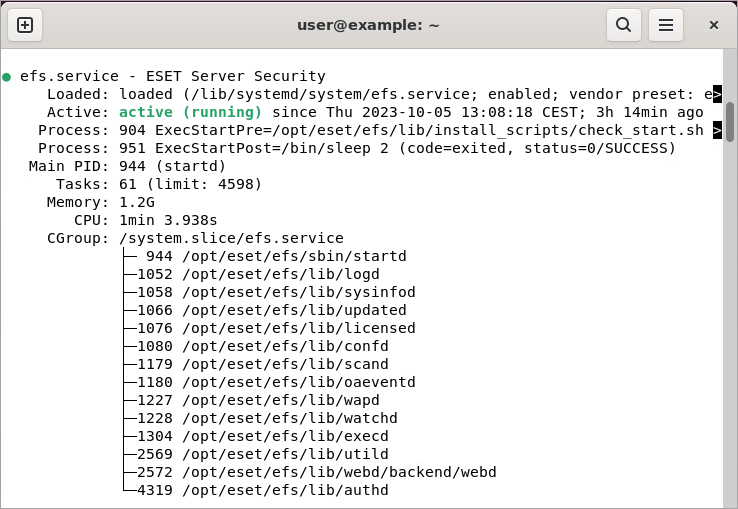
Aby sprawdzić, czy usługa programu ESET Server Security for Linux jest aktywna, uruchom następujące polecenie z okna terminalu z uprawnieniami użytkownika root:
systemctl status efs.service
lub
/etc/init.d/efs status
Przykładowe dane wyjściowe po użyciu polecenia systemctl:

Demony
•sbin/startd — demon główny umożliwiający uruchamianie innych demonów i zarządzanie nimi
•lib/scand — demon skanowania
•lib/oaeventd — usługa przechwytywania zdarzeń przy dostępie (za pomocą modułu jądra eset_rtp)
•lib/confd — usługa zarządzania konfiguracją
•lib/logd — usługa zarządzania dziennikami
•lib/licensed — usługa aktywacji i licencjonowania
•lib/updated — usługa aktualizacji modułów
•lib/execd+odfeeder — pomocnicy skanowania na żądanie
•lib/utild – usługa pomocnicza
•lib/sysinfod — usługa wykrywania systemu operacyjnego i nośników
•lib/icapd — usługa ICAP skanowania NAS
•lib/webd — interfejs serwera HTTPS i interfejs webowy, działa podczas izolacji sieci
•lib/wapd — usługa ochrony dostępu do stron internetowych
Narzędzia wiersza poleceń
•bin/lslog — narzędzie do wyświetlania listy dzienników
•bin/odscan — skaner na żądanie
•sbin/cfg — narzędzie do konfigurowania
•sbin/lic — narzędzie do licencjonowania
•bin/upd — narzędzie do aktualizacji modułów
•bin/quar — narzędzie do zarządzania kwarantanną
•sbin/setgui — konfiguracja podstawowa interfejsu webowego
•sbin/collect_logs.sh — skrypt służący do generowania wszystkich niezbędnych dzienników jako plik archiwum na prośbę działu obsługi klienta firmy ESET