
マスター回復キー
マスター回復キー(MRK)は、ユーザーが有効なOTPを入力できない場合や、プッシュ通知を承認して認証できない場合に、2FAで保護されているコンピューターまたはサービスにログインするために使用できる代替OTPです。たとえば、ユーザーがESAモバイルアプリケーションがインストールされているスマートフォンを紛失した場合に使用できます。
- MRKはユーザーとESAコンポーネントに固有であり、User1とUser2はPC1に対して異なるMRKを持つことになります。
- MRKによるアクセスは、Windowsログイン保護がオンラインでもオフラインでも利用できます。MRKのオフライン使用は、特定のコンピューターのオフラインモードがESAWebコンソールのWindowsログイン設定セクションで有効になっている場合にのみ使用できます。オフラインモードが有効になっている場合、MRKはコンピューターのローカルの暗号化および保護されたキャッシュに保存されます。
- Windowsログイン以外のコンポーネントにもMRKを使用できます。
認証にMRKを使用する
次の例では、WindowsログインにMRKを使用しています。
- ユーザーはOTPを取得できないため、管理者に連絡する必要があります。
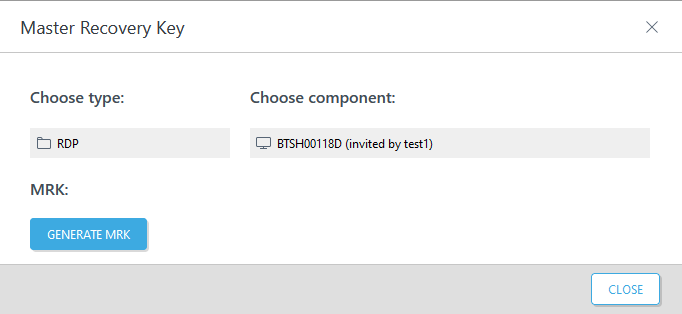
- 管理者はESA Webコンソールを開き、Usersに移動して、特定のユーザーの名前をクリックし、Actionsをクリックします。Show MRKを選択し、Choose typeセクションで保護モジュールタイプを選択します。次に、Choose componentリストから特定のコンピューターを選択し、Show MRKをクリックします。この時点でMRKが生成されます。
|
複数のESAコンポーネント 特定の保護モジュールで複数のESAコンポーネント(たとえば、Windowsログイン保護モジュール内の複数のコンピューター)がリストに表示されている場合、ユーザーがMRKを要求しているコンポーネントは、Last usedとして表示されます。 |


- 管理者は取得したMRKをユーザーに提供し、ユーザーはMRKの代わりにログインしてOTPをタイプできます。
コンピューターがオフラインの間、MRKを使用して特定のWindowsコンピューターに複数回ログインできます。
最初にへESA認証サーバーへの接続に成功した後、以前に生成されたMRKは無効になり、まったく使用されていなかった場合でも使用できなくなります。
他のESET Secure Authentication保護モジュール用に生成されたMRKは、1時間のみ、またはMRKまたは別の認証オプションを使用してログインが成功するまで有効です。