
Estructura de archivo y carpeta
En este tema se detalla la estructura de archivos y carpetas de ESET Endpoint Antivirus for Linux, en el caso en que el soporte técnico de ESET le solicite acceder a archivos a fin de solucionar problemas. La lista de demonios y utilidades de la línea de comandos está disponible a continuación.
Directorio base
El directorio donde se almacenan los módulos de ESET Endpoint Antivirus for Linux que se pueden cargar y contienen la base de datos de firmas de virus.
/var/opt/eset/eea/lib
Directorio de almacenamiento en caché
El directorio donde se almacenan la caché de ESET Endpoint Antivirus for Linux y los archivos temporales (como informes o archivos de cuarentena).
/var/opt/eset/eea/cache
Directorio de archivos binarios
El directorio donde se almacenan los archivos binarios de ESET Endpoint Antivirus for Linux relevantes.
/opt/eset/eea/bin
Aquí se encuentran las siguientes utilidades:
•lsdev: úselo para ver una lista de los atributos de los dispositivos conectados al equipo
•odscan: úselo para ejecutar una exploración a petición a través de una ventana de terminal
•quar: úselo para administrar elementos en cuarentena
•upd: úselo para administrar actualizaciones de los módulos o para modificar la configuración de la actualización
Directorio de archivos binarios del sistema
El directorio donde se almacenan los archivos binarios del sistema de ESET Endpoint Antivirus for Linux relevantes.
/opt/eset/eea/sbin
Aquí se encuentran las siguientes utilidades:
•collect_logs.sh: úselo para generar todos los registros esenciales como un archivo en la carpeta de inicio del usuario que inició sesión
•ecp_logging.sh: úselo para generar registros relacionados con la activación de la aplicación.
•lic: úselo para activar ESET Endpoint Antivirus for Linux con la clave de activación adquirida o para verificar el estado de activación y la validez de la licencia
•lslog: úselo para mostrar registros recopilados por ESET Endpoint Antivirus for Linux
•startd: úselo para iniciar el daemon ESET Endpoint Antivirus for Linux manualmente si se ha detenido
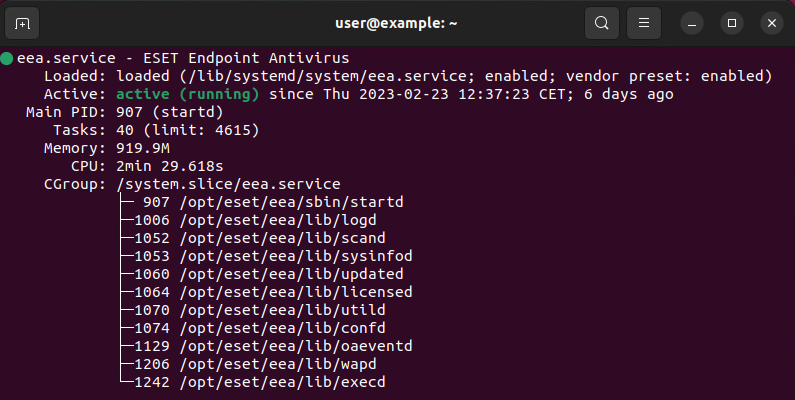
Para ver si el servicio de ESET Endpoint Antivirus for Linux está activo, ejecute el siguiente comando desde una ventana de terminal con privilegios de raíz:
systemctl status eea.service
Salida de muestra de systemctl:

Daemons
•sbin/startd: daemon principal, inicia y administra otros
•lib/scand: demonio de exploración
•lib/oaeventd: servicio de intercepción de eventos durante el acceso (con el módulo del kernel eset_rtp)
•lib/confd: servicio de administración de configuración
•lib/logd: servicio de administración de registros
•lib/licensed: servicio de activación y suscripción
•lib/updated: servicio de actualización del módulo
•lib/execd: servicio para la ejecución de procesos
•lib/odfeeder— aplicaciones auxiliares de exploración bajo demanda
•lib/utild: aplicaciones auxiliares de restauración de cuarentena
•lib/sysinfod: servicio de detección de medios y sistema operativo
•lib/wapd: servicio de interceptación de comunicaciones HTTP/HTTPS (usa el módulo del kernel eset_wap)
•lib/schedd: servicio de tareas programadas
•lib/vapmd: servicio de gestión de parches y vulnerabilidades
•lib/netisd: servicio de aislamiento de red
•lib/econnd: servicio de comunicación con ESET Inspect
Utilidades de la línea de comandos
•sbin/lslog – Utilidad de listado de registros
•sbin/lic: utilidad de administración de suscripciones
•bin/odscan: explorador a petición
•bin/quar: utilidad de administración de cuarentena
•bin/upd: utilidad de actualización del módulo
•bin/lsdev: utilidad de lista de dispositivos
•lib/cfg: utilidad de configuración